


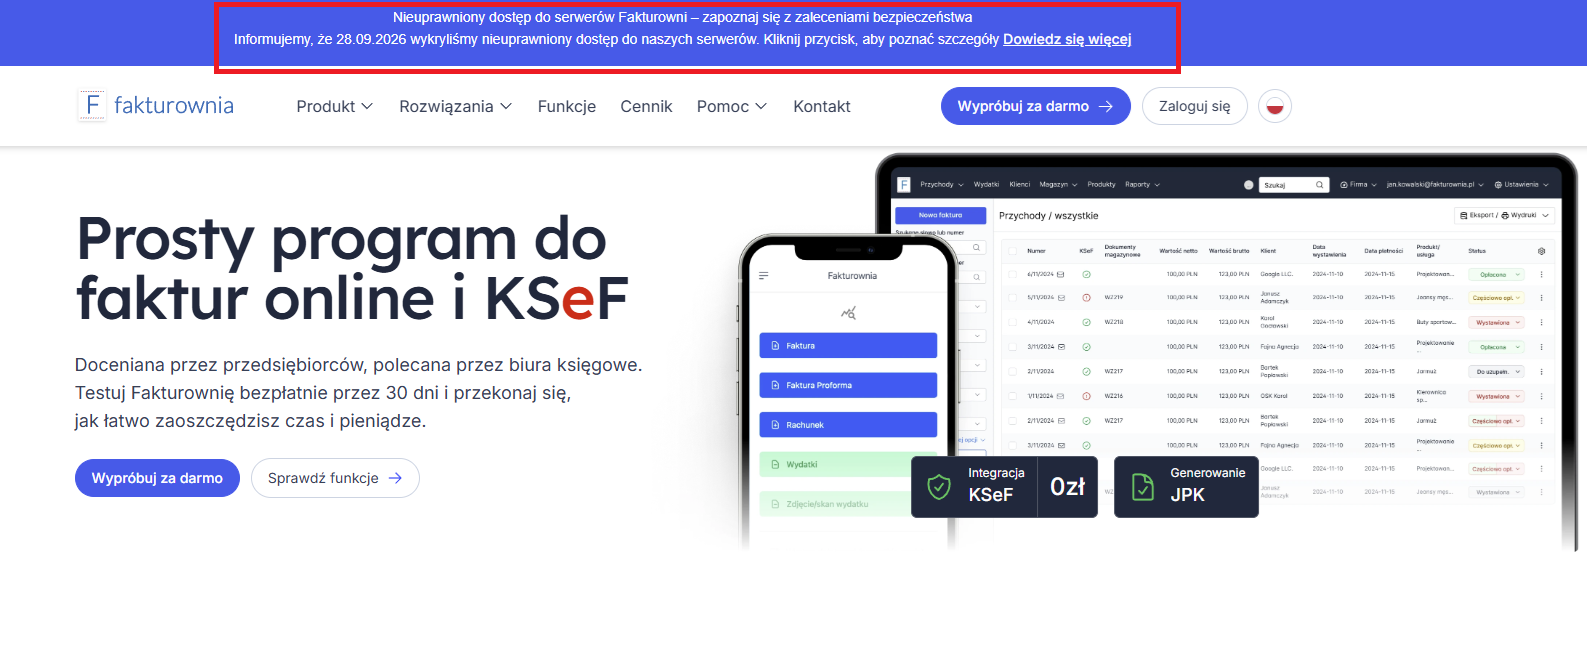
Pod koniec września 2026 roku nieznany sprawca włamał się na serwery Fakturowni. Haker używający pseudonimu Fingerprint wykorzystał lukę w szablonach faktur oraz bibliotece odpowiedzialnej za generowanie plików PDF. Przejął klucz do podpisywania sesji, co dało mu bezpośredni dostęp do bazy danych platformy.
W ten sposób wyciekły tokeny sesji, klucze API i skróty haseł użytkowników. Napastnik zdobył numery rachunków bankowych, dane kontrahentów oraz część dokumentów finansowych. Na szczęście zabezpieczenia kart płatniczych i certyfikaty Krajowego Systemu e-Faktur pozostały bezpieczne.
Sprawę zgłoszono już do służb i urzędów – incydentem zajmują się CERT Polska, Centralne Biuro Zwalczania Cyberprzestępczości oraz UODO. Wicepremier Krzysztof Gawkowski potwierdził, że państwo podjęło działania w celu zabezpieczenia infrastruktury. Pamiętaj, że oszuści spróbują wykorzystać skradzione informacje do podszywania się pod Twoich partnerów biznesowych. Zabezpiecz własne konto i sprawdź integracje systemowe.

Zabezpieczenie konta i zmiana danych accessowych
- Zmień hasło do Fakturowni na nowe i unikalne. Wygeneruj świeże klucze API, a następnie podmień je w połączonych sklepach internetowych i systemach CRM. Wyloguj aktywne sesje we wszystkich panelach administracyjnych.
- Przejrzyj dokładnie listę osób z dostępem do konta firmowego. Usuń konta byłych pracowników i odebranie uprawnień nieużywanym integracjom zewnętrznym. Włącz dwuetapową weryfikację logowania w Fakturowni oraz na połączonej skrzynce e-mail.
- Przejęte dane finansowe otwierają hakerom drogę do zaawansowanych wyłudzeń przelewów.
Zagrożenia finansowe i weryfikacja kontrahentów
Sprawdzaj każdy numer rachunku bankowego na fakturach zakupowych przed zleceniem płatności. Oszuści znają dokładne kwoty i terminy, co ułatwia im podrzucanie fałszywych wezwań do zapłaty. Każdą informację o zmianie konta dostawcy potwierdzaj telefonicznie pod znanym wcześniej numerem.
- sprawdzaj podmioty na Białej Liście Podatników VAT,
- przekazuj podejrzane wiadomości SMS do CERT Polska na numer 8080,
- zgłaszaj próby wyłudzenia pieniędzy do swojego banku i na Policję.
Szybkie zgłoszenie incydentu chroni Twoją firmę przed konsekwencjami prawnymi.
Obowiązki prawne i zgłoszenie do UODO
Przeanalizuj ryzyko naruszenia praw i wolności osób, których dane wyciekły z bazy. Zgłoś naruszenie do Prezesa Urzędu Ochrony Danych Osobowych w ciągu 72 godzin od wykrycia incydentu. Wyślij oficjalne pismo przez portal Biznes.gov.pl lub formularz ogólny na platformie ePUAP.
Poinformuj kontrahentów oraz klientów o potencjalnym wycieku. Przygotuj przejrzysty komunikat z informacją o zakresie przejętych danych i zalecanych środkach ostrożności. Zastrzeż numer PESEL, jeśli system przetwarzał dokumenty osób fizycznych prowadzących jednoosobową działalność.
